[Stanford CS146S #7] Automatisiertes Code-Review im großen Maßstab: AST-basierte Linter, Sicherheits-Taint-Analyse und autonome LLM-PR-Reviewer

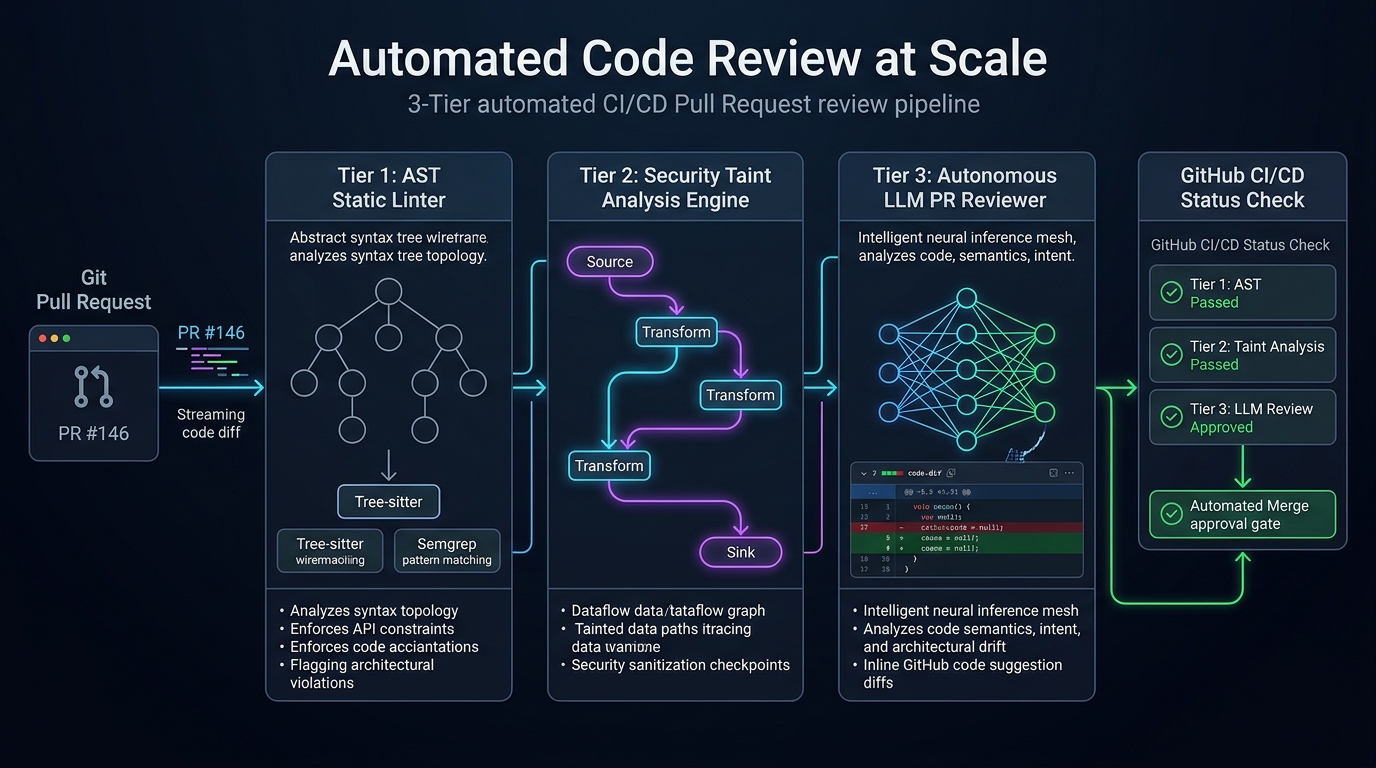
Willkommen zu Vorlesung 7 unserer technischen Analyse der Stanford-Vorlesungsreihe CS146S: The Modern Software Developer.
In der vorherigen Vorlesung behandelten wir die Behebung von Produktions-Incidents mittels eBPF und KI-SREs. Doch wie jede erfahrene technische Führungskraft weiß: Der kostengünstigste Fehler ist jener, der gar nicht erst in den Main-Branch gemergt wird.
In modernen Softwareorganisationen ist das Pull-Request-Code-Review (PR-Review) der zentrale Gatekeeper für Codequalität, architektonische Integrität und Sicherheit. Doch mit wachsenden Teams degeneriert das menschliche Code-Review oft zu einem massiven operativen Engpass. Senior Engineers verbringen 15 bis 20 Stunden pro Woche mit Diff-Inspektionen, ermüden bei stilistischen Kleinigkeiten (Bikeshedding) und übersehen bei riesigen 1.000-Zeilen-Änderungen aus Erschöpfung (Review Fatigue) kritische Concurrency-Races oder SQL-Injections.
In dieser Vorlesung präsentieren die Stanford-Dozenten den Bauplan für Automatisiertes Code-Review im großen Maßstab. Durch eine dreistufige Hierarchie aus AST-Lintern (Tree-sitter, Semgrep), statischer Taint-Analyse und autonomen LLM-PR-Reviewern lassen sich 90 % der manuellen Review-Mühen eliminieren und Sicherheitslücken zuverlässig stoppen.