Zum Hauptinhalt springen

5 Posts getaggt mit "devops"

Alle Tags anzeigen

[Stanford CS146S #7] Automatisiertes Code-Review im großen Maßstab: AST-basierte Linter, Sicherheits-Taint-Analyse und autonome LLM-PR-Reviewer

· 3 Minuten Lesezeit
Jaybee
AI & Robotics Engineer

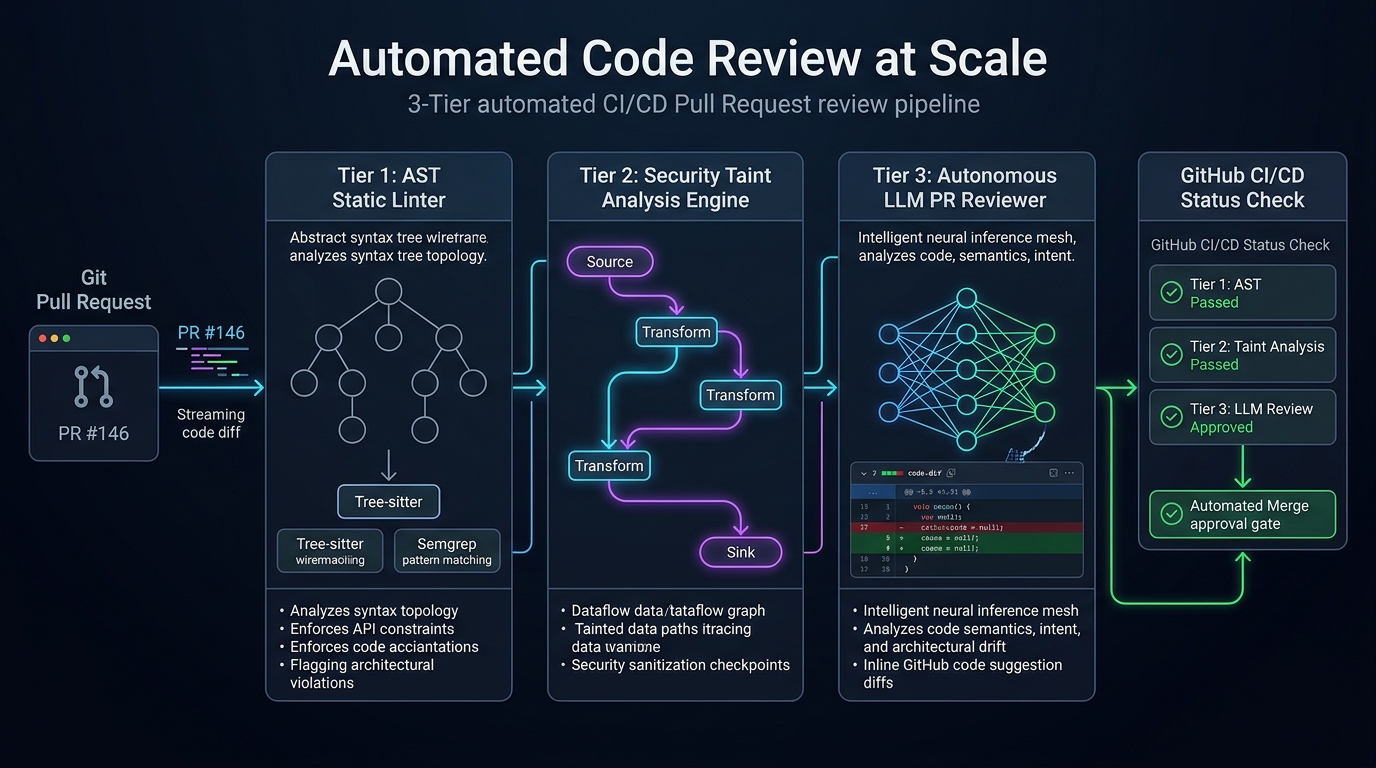
Automatisiertes Code-Review im großen Maßstab Architektur

Willkommen zu Vorlesung 7 unserer technischen Analyse der Stanford-Vorlesungsreihe CS146S: The Modern Software Developer.

In der vorherigen Vorlesung behandelten wir die Behebung von Produktions-Incidents mittels eBPF und KI-SREs. Doch wie jede erfahrene technische Führungskraft weiß: Der kostengünstigste Fehler ist jener, der gar nicht erst in den Main-Branch gemergt wird.

In modernen Softwareorganisationen ist das Pull-Request-Code-Review (PR-Review) der zentrale Gatekeeper für Codequalität, architektonische Integrität und Sicherheit. Doch mit wachsenden Teams degeneriert das menschliche Code-Review oft zu einem massiven operativen Engpass. Senior Engineers verbringen 15 bis 20 Stunden pro Woche mit Diff-Inspektionen, ermüden bei stilistischen Kleinigkeiten (Bikeshedding) und übersehen bei riesigen 1.000-Zeilen-Änderungen aus Erschöpfung (Review Fatigue) kritische Concurrency-Races oder SQL-Injections.

In dieser Vorlesung präsentieren die Stanford-Dozenten den Bauplan für Automatisiertes Code-Review im großen Maßstab. Durch eine dreistufige Hierarchie aus AST-Lintern (Tree-sitter, Semgrep), statischer Taint-Analyse und autonomen LLM-PR-Reviewern lassen sich 90 % der manuellen Review-Mühen eliminieren und Sicherheitslücken zuverlässig stoppen.
Eigene Domain auf GitHub Pages #1: Zero-Downtime-Migration mit Porkbun und Cloudflare DNS (CNAME Flattening & Universal SSL)

· 2 Minuten Lesezeit
Jaybee
AI & Robotics Engineer

Ein Entwickler-Blog auf GitHub Pages unter username.github.io/project ist kostengünstig und unkompliziert: Markdown committen, Git-Push ausführen und GitHub liefert die Seite global aus.

Sobald Sie jedoch professionelles Branding und Monetarisierung planen, stehen Sie vor einem Hindernis: Google AdSense verbietet kostenlose Sekundär-Subdomains wie *.github.io vollständig. Zudem bleibt die erarbeitete Domain Authority an GitHub gebunden anstatt Ihrer eigenen Marke zugutezukommen.

In diesem ersten Teil unserer Infrastrukturserie zeigen wir die exakte Zero-Downtime-Migration von jbjihwan.github.io/global_blog zu https://globaldevlog.com über eine hochverfügbare Porkbun + Cloudflare + GitHub Pages 3-Stufen-Architektur.

[Web-Monetarisierung #2] Google AdSense-Zulassung für statische Websites: Lösung der ads.txt 404-Crawler-Falle & HeadTags-Integration

· 2 Minuten Lesezeit
Jaybee
AI & Robotics Engineer

Google AdSense Genehmigung und Crawler-Pipeline

📌 Kernaussagen (TL;DR)

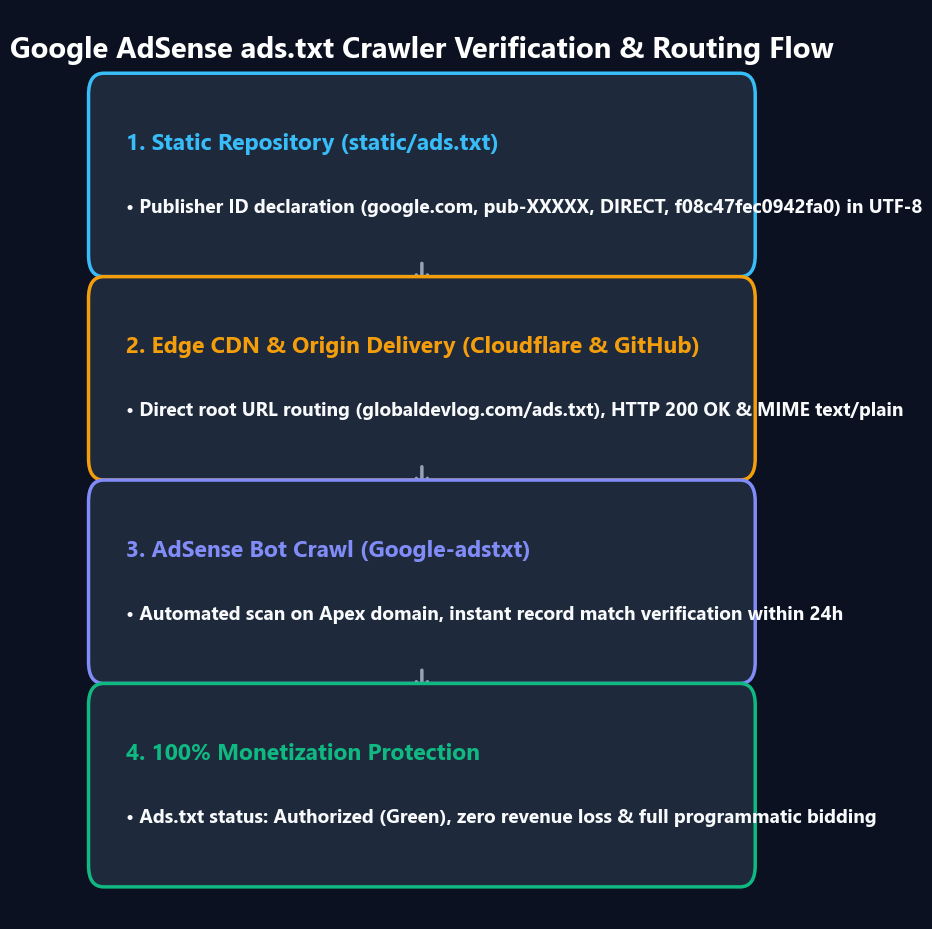
  • Das Problem: Im Gegensatz zu dynamischen CMS (WordPress) lösen statische Websites (Docusaurus, Hugo) auf GitHub Pages häufig die Warnung „Erträge gefährdet: ads.txt fehlt“ aus, weil Crawler durch Hydration-Verzögerungen oder WAF-Regeln blockiert werden.
  • Die Lösung: Verifizierungs-Tag direkt über headTags in docusaurus.config.ts einfügen, ads.txt in static/ads.txt platzieren und Cloudflare WAF-Bypass-Regeln für den Googlebot-AdsTxt-Crawler definieren.
  • Das Ergebnis: 100 % automatisierte Crawler-Erreichbarkeit, keine 404-Fehler und erfolgreiche AdSense-Freischaltung bei anhaltenden Lighthouse-Scores über 95.

Von GitHub Pages zur eigenen Domain: Vollständiger Leitfaden für Porkbun, Cloudflare DNS, AdSense-Zulassung und Multi-Engine-SEO

· 2 Minuten Lesezeit
Jaybee
AI & Robotics Engineer

Ein Entwickler-Blog auf GitHub Pages unter username.github.io/project ist eine der schnellsten Möglichkeiten, technische Artikel zu veröffentlichen. Sobald Ihre Leserschaft jedoch wächst und Sie eine professionelle Monetarisierung anstreben, stoßen Sie auf eine harte Grenze: Google AdSense verbietet kostenlose Subdomains wie *.github.io strikt. Für die AdSense-Verifizierung und nachhaltigen organischen Traffic benötigen Sie eine eigene Apex-Domain.

Die Migration einer statischen Dokumentationsseite auf eine eigene Domain erfordert weit mehr als einen einfachen DNS-Eintrag: Nameserver-Delegierung, Edge-SSL-Zertifikate, kanonische Weiterleitungen, automatisches ads.txt-Hosting und die korrekte Indexierung in Google, Naver und Bing.

In diesem Leitfaden beschreiben wir unsere Zero-Downtime-Migration von jbjihwan.github.io/global_blog zu https://globaldevlog.com.

[Leitfaden 2026] npm audit-Schwachstellen beheben ohne Builds zu zerstören: Die Wahrheit über npm audit fix --force

· 3 Minuten Lesezeit
Jaybee
AI & Robotics Engineer

Jeder moderne Frontend-Entwickler kennt diesen plötzlichen Adrenalinstoß: Sie führen npm audit in Ihrem Dokumentations- oder Blog-Repository aus, und das Terminal warnt in leuchtend roter Schrift:

45 vulnerabilities (15 moderate, 15 high, 15 critical)
To address all issues (including breaking changes), run:
npm audit fix --force

Begriffe wie Critical, Remote Code Execution (RCE) und Prototype Pollution lösen sofort den Reflex aus, npm audit fix --force einzugeben, um die roten Warnungen schnellstmöglich verschwinden zu lassen.

In der Welt statischer Website-Generatoren (Static Site Generators, SSG) wie Docusaurus, Next.js (SSG) oder Hugo, die auf GitHub Pages oder AWS S3 gehostet werden, ist dieser Befehl jedoch oft ein fataler Fehler: Er bricht Produktions-Builds durch inkompatible Major-Updates, ohne die tatsächliche Sicherheit um ein einziges Prozent zu verbessern.