[Stanford CS146S #9] Autonomes TDD & Formale Verifikation: Z3 SMT-Solver, Property-basierte Invarianten und mathematische Beweise für KI-generierten Code

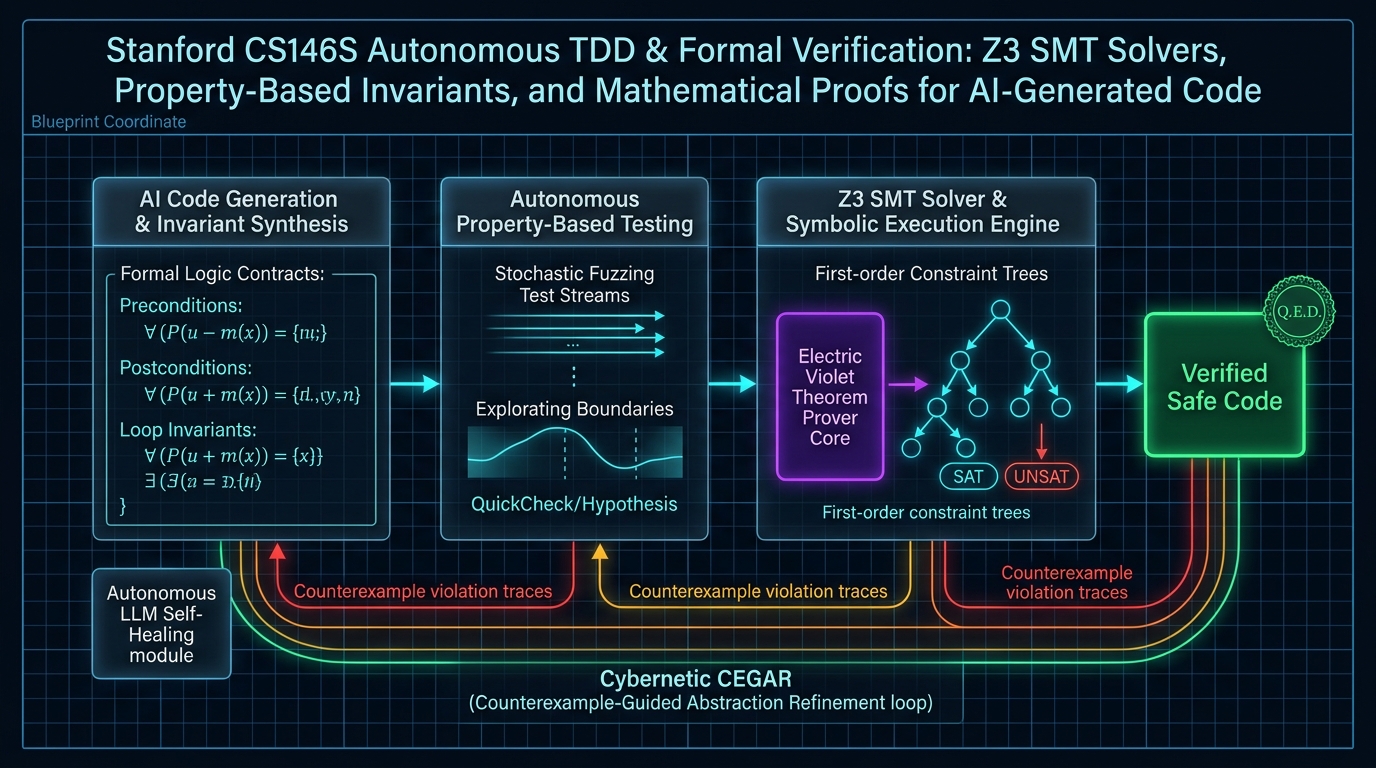
Willkommen zum neunten Teil unserer technischen Analyse der Stanford-Vorlesungsreihe CS146S: The Modern Software Developer.
In den vorherigen Vorlesungen haben wir uns mit Prompting, MCP, Multi-Agenten-Swarms, eBPF und KI-nativer Architektur befasst. In Vorlesung 9 widmet sich der Stanford-Lehrplan dem ultimativen Dilemma moderner Softwareentwicklung: Wie können Teams probabilistischen, nicht-deterministischen Sprachmodellen vertrauen, wenn es um sicherheitskritischen, fehlerfreien Code in Finanzsystemen, Luft- und Raumfahrt, Kryptographie und verteilten Systemen geht?
Wie Edsger Dijkstra vor über 50 Jahren treffend formulierte: „Program testing can be used to show the presence of bugs, but never to show their absence!“ In dieser Vorlesung zeigen Stanford-Forscher den Übergang von beispielbasierten Unittests zu autonomem Property-Based Testing (PBT), symbolischer Ausführung und formaler Verifikation mit dem Z3 SMT-Solver.