[Stanford CS146S #9] TDD Autónomo y Verificación Formal: Resolvedores Z3 SMT, Invariantes Basados en Propiedades y Pruebas Matemáticas para Código IA

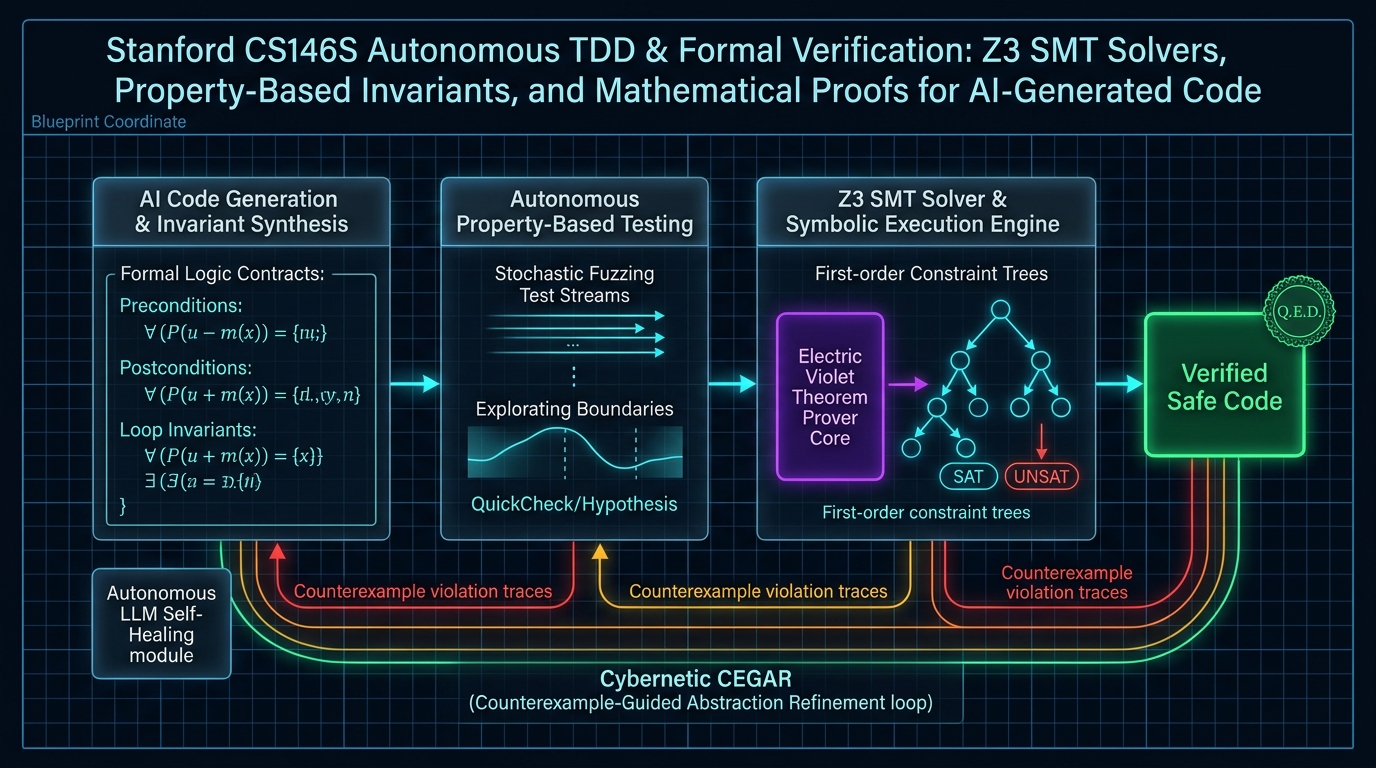
Bienvenidos a la novena entrega de nuestra serie de ingeniería sobre Stanford CS146S: The Modern Software Developer (El Desarrollador de Software Moderno).
Tras abordar la ingeniería de prompts (Lección 2), el Model Context Protocol (Lección 3), los arneses de CI autorreparables (Lección 4), los enjambres multiagente (Lección 5), el rastreo con eBPF (Lección 6), los linters AST (Lección 7) y la arquitectura nativa para IA (Lección 8), la Lección 9 plantea la pregunta definitiva: ¿Cómo podemos confiar en modelos probabilísticos y no deterministas para generar código en sistemas críticos de finanzas, criptografía y aeroespacial?
Como afirmó Edsger Dijkstra: "Las pruebas de programas pueden demostrar la presencia de errores, pero nunca su ausencia". En esta lección, Stanford formaliza la transición desde las pruebas empíricas hacia las Pruebas Basadas en Propiedades (PBT) y la Verificación Formal Matemática mediante el resolvedor Z3 SMT.