Aller au contenu principal

5 articles tagués avec « devops »

Voir tous les tags

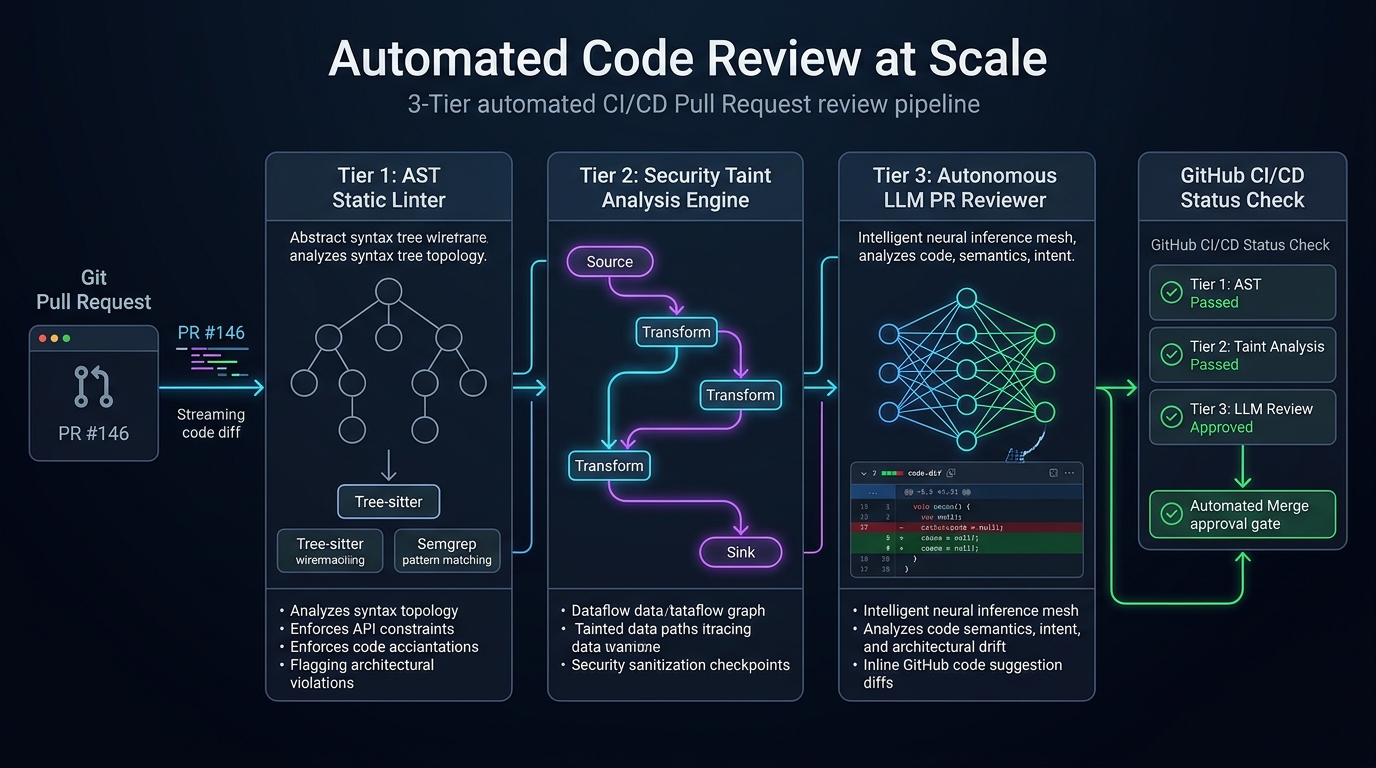
[Stanford CS146S #7] Revue de code automatisée à l'échelle : Linters basés sur l'AST, analyse de teinte de sécurité et relecteurs de PR autonomes par LLM

· 3 minutes de lecture
Jaybee
AI & Robotics Engineer

Architecture de revue de code automatisée à grande échelle

Bienvenue dans le septième volet de notre analyse technique du cours Stanford CS146S : The Modern Software Developer.

Dans le cours précédent, nous avons traité la résolution d'incidents en production via eBPF. Cependant, comme tout leader technique le sait : le bug le plus économique est celui qui n'est jamais fusionné dans la branche principale.

Dans les organisations à haute vélocité, la revue de Pull Request (PR) est le rempart garantissant la qualité, l'intégrité architecturale et la sécurité. Mais avec la croissance des équipes, la revue humaine devient un gouffre opérationnel : les ingénieurs seniors passent 15 à 20 heures par semaine sur des détails futiles de formatage (Bikeshedding) et, épuisés par les volumineuses PR de 1 000 lignes (Review Fatigue), laissent passer de graves failles de sécurité.

Dans ce cours, les professeurs de Stanford présentent le schéma directeur d'une Revue de code automatisée à l'échelle. En superposant linters AST, analyse de teinte de sécurité (Taint Analysis) et relecteurs autonomes par LLM, les équipes éliminent 90 % de la pénibilité manuelle tout en interceptant les failles critiques.
Domaine personnalisé sur GitHub Pages #1 : Migration zéro interruption avec Porkbun et Cloudflare DNS (CNAME Flattening & Universal SSL)

· 2 minutes de lecture
Jaybee
AI & Robotics Engineer

Héberger un blog d'ingénierie sur GitHub Pages sous username.github.io/project est gratuit et pratique. Toutefois, pour développer une marque pérenne et activer la monétisation, Google AdSense bloque toute inscription sur les sous-domaines secondaires github.io. De plus, l'autorité de recherche (PageRank) reste acquise à GitHub au lieu de valoriser votre domaine.

Ce premier volet détaille la méthodologie exacte pour migrer de jbjihwan.github.io/global_blog à https://globaldevlog.com grâce à une architecture 3-tiers robuste Porkbun + Cloudflare + GitHub Pages.

[Monétisation Web #2] Approbation Google AdSense sur sites statiques : Résoudre le piège du 404 ads.txt & Intégration HeadTags

· 2 minutes de lecture
Jaybee
AI & Robotics Engineer

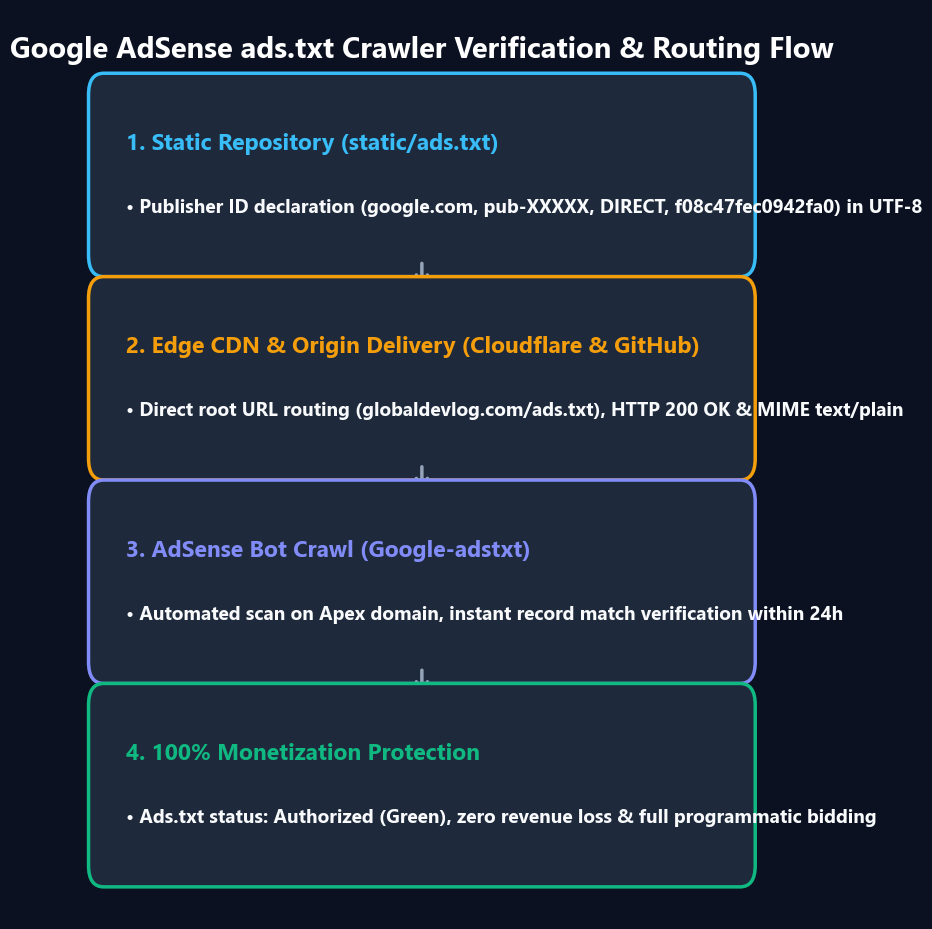
Pipeline d'approbation et de crawl Google AdSense

📌 Points clés (TL;DR)

  • Le problème : Contrairement aux CMS dynamiques (WordPress), les générateurs de sites statiques sur GitHub Pages déclenchent régulièrement l'alerte « Revenus à risque : fichier ads.txt manquant » car les robots sont bloqués par les règles WAF ou l'hydratation JS.
  • La solution : Injecter le script de l'éditeur directement dans <head> via headTags dans docusaurus.config.ts, déposer ads.txt dans static/ads.txt et créer une exception Cloudflare WAF pour Googlebot-AdsTxt.
  • Le résultat : 100 % d'accessibilité pour les robots, zéro erreur 404 sur /ads.txt et approbation rapide par Google AdSense.

De GitHub Pages à un domaine personnalisé : Le guide complet pour Porkbun, Cloudflare DNS, AdSense et le SEO multi-moteurs

· 2 minutes de lecture
Jaybee
AI & Robotics Engineer

Héberger un blog technique sur GitHub Pages sous l'adresse username.github.io/project est l'un des moyens les plus rapides de publier. Mais pour une monétisation professionnelle, vous vous heurtez à une contrainte majeure : Google AdSense interdit formellement les sous-domaines gratuits comme *.github.io. Pour obtenir la validation AdSense et bâtir une autorité de domaine durable, vous devez posséder votre propre domaine apex personnalisé.

Migrer un site statique vers un domaine personnalisé implique la délégation de serveurs de noms, la terminaison SSL à l'edge, des redirections canoniques, l'hébergement d'ads.txt et une indexation propre sur Google, Naver et Bing.

Découvrez dans ce guide notre migration sans aucune interruption de service de jbjihwan.github.io/global_blog vers https://globaldevlog.com.

[Guide 2026] Résoudre les vulnérabilités npm audit sans casser vos builds : La vérité sur npm audit fix --force

· 2 minutes de lecture
Jaybee
AI & Robotics Engineer

Tout développeur frontend a déjà ressenti cette montée d'adrénaline : vous lancez npm audit sur votre dépôt de blog ou de documentation, et le terminal s'affole en lettres rouges :

45 vulnerabilities (15 moderate, 15 high, 15 critical)
To address all issues (including breaking changes), run:
npm audit fix --force

Des termes tels que Critical, Remote Code Execution (RCE) et Prototype Pollution déclenchent un réflexe immédiat : saisir npm audit fix --force pour faire disparaître ces alertes.

Pourtant, dans l'univers des générateurs de sites statiques (SSG) comme Docusaurus, Next.js (SSG) ou Hugo hébergés sur GitHub Pages ou AWS S3, cette commande est souvent une grave erreur : elle brise les builds de production avec des montées de versions incompatibles sans améliorer votre sécurité réelle.