[Stanford CS146S #6] Débogage assisté par IA & Profilage d'exécution : Exploiter eBPF, le traçage dynamique et les LLMs pour la résolution d'incidents

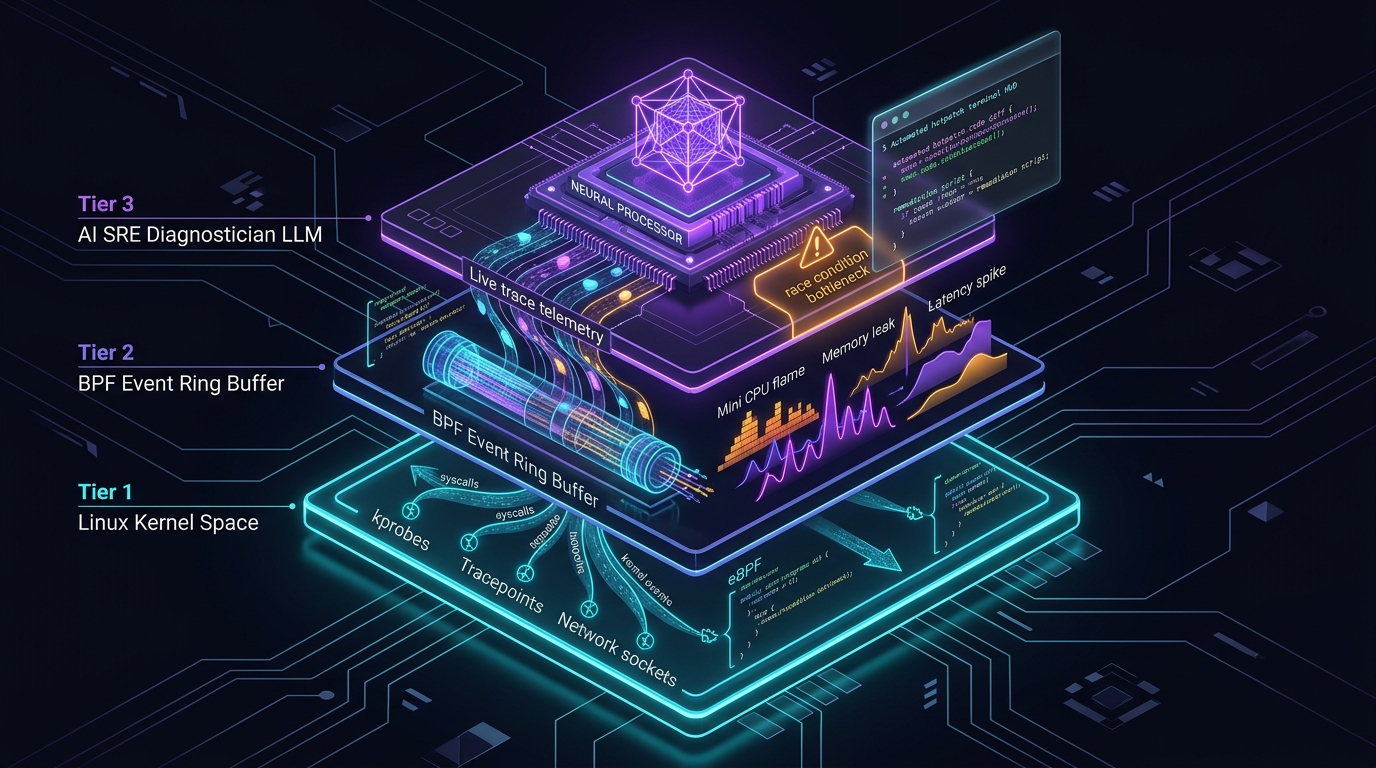
Bienvenue dans le sixième volet de notre analyse technique du cours Stanford CS146S : The Modern Software Developer.
Dans le cours précédent, nous avons abordé la coordination d'essaims multi-agents. Cependant, même les logiciels les plus rigoureusement testés finissent par affronter le chaos du monde réel en production.
À 3h du matin, lorsqu'un interblocage (deadlock) paralyse un cluster de paiement ou qu'une requête SQL non indexée fait bondir la latence à 12 secondes, les approches traditionnelles s'avèrent inopérantes. Les printf invasifs modifient les timings et masquent le problème (effet Heisenbug), et les agrégateurs de logs noient les ingénieurs SRE sous des gigaoctets de données inutiles.
Dans ce cours, les professeurs de Stanford dévoilent la nouvelle frontière de la résilience logicielle : le débogage assisté par IA et le profilage d'exécution. En combinant la puissance sans surcoût d'extended Berkeley Packet Filters (eBPF) avec des agents LLM spécialisés en diagnostic SRE, les équipes capturent les états du noyau en temps réel, identifient la cause racine et déploient des correctifs en quelques minutes.