[スタンフォード CS146S #7] 大規模コードレビューの自動化: AST対応リンター、セキュリティ汚染解析、そして自律型LLM PRレビュアー
· 約11分

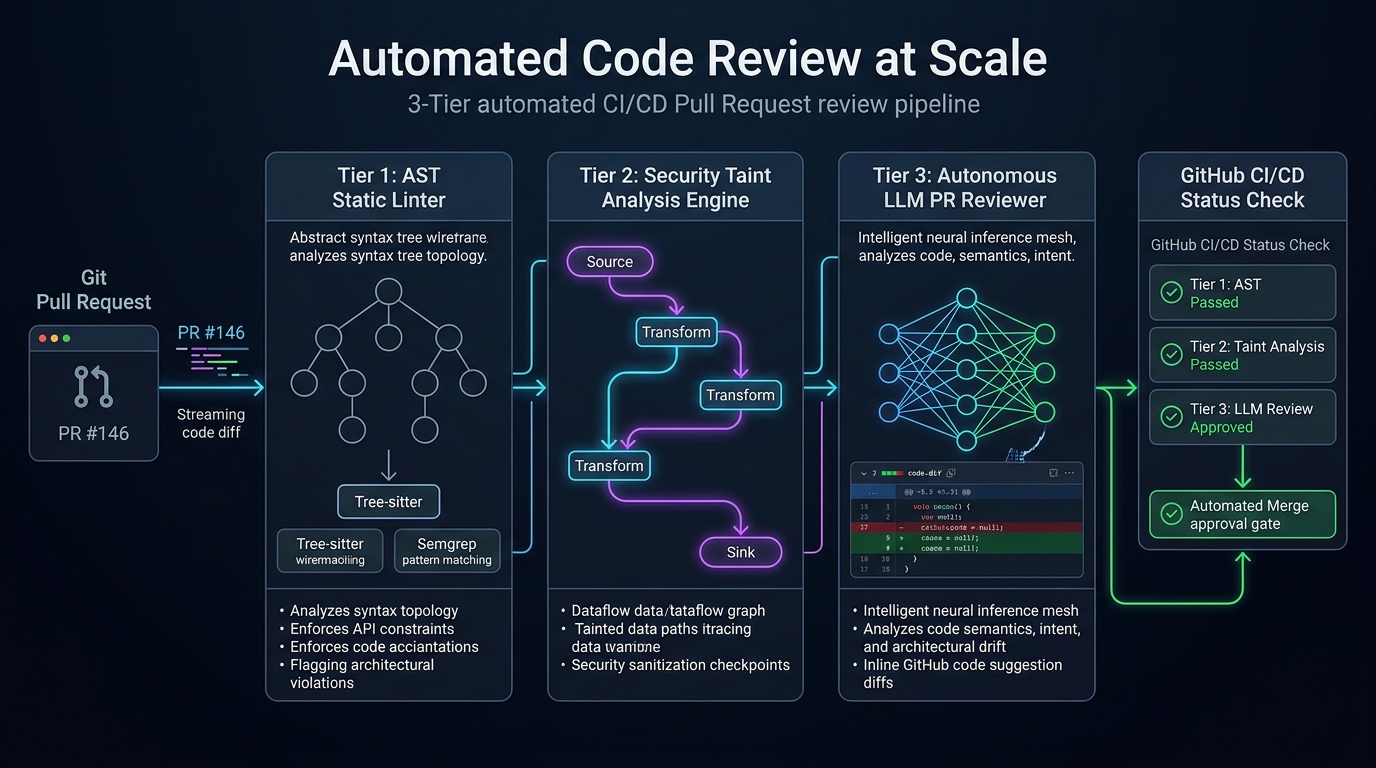
スタンフォード大学 CS146S(現代のソフトウェア開発者: The Modern Software Developer) 深掘りシリーズ第7講へようこそ。
前回の講義では、eBPFによるカーネル動的トレーシングとAI SREによる本番障害のリアルタイム復旧を学びました。しかし、経験豊富なエンジニアリングリーダーなら誰もが知っている通り、最もコスト効率の高いバグとは、最初からメインブランチにマージされないバグです。
急成長するテック企業において、Pull Request(PR)のコードレビューは品質、セキュリティ、設計の一貫性を守る最大の門番です。しかし組織が拡大するにつれ、人間によるピアレビューは深刻なボトルネックへと変質します。シニアエンジニアは週に15〜20時間をPRレビューに奪われ、インデントや命名規則といった些細な瑣末事(Bikeshedding)に貴重な認知リソースを浪費します。その一方で、1,000行を超える巨大な変更に対しては**レビュー疲労(Review Fatigue)**に陥り、思わず「LGTM」を押してしまうことで、致命的な競合状態やSQLインジェクションを本番環境へ素通りさせてしまいます。
本講義では、スタンフォード大学の研究陣が提唱する大規模自動化コードレビュー(Automated Code Review at Scale)の設計図を公開します。抽象構文木(AST)リンター、プロシージャ間セキュリティ汚染解析(Taint Analysis)、そして自律型LLM PRレビューアーを組み合わせた3層パイプラインにより、手動レビューの労力を90%削減しつつ、脆弱性の検出率を劇的に引き上げる手法を深掘りします。