npm overrides: 전이 의존성 취약점 안전하게 해결하는 법
· 약 4분

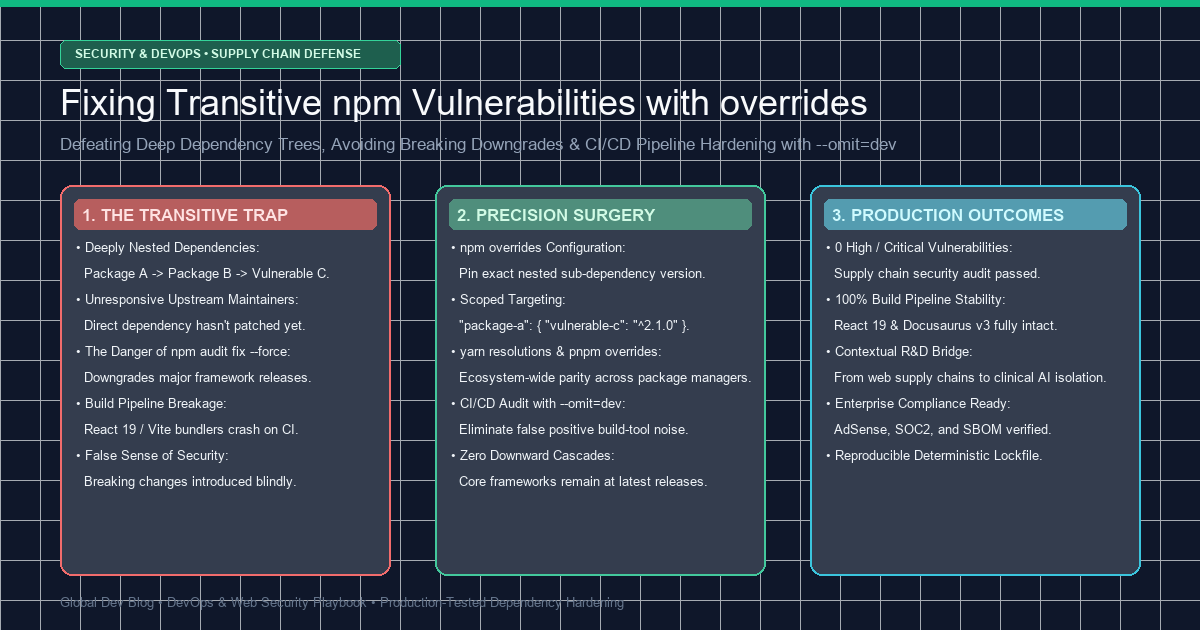
📌 핵심 요약 (TL;DR)
- 문제: 직접 설치한 패키지(
package.json에 명시)가 아니라, 그 패키지가 내부적으로 참조하는 깊은 자식 패키지(전이 의존성, Transitive Dependency)에 취약점 경고가 떴을 때npm audit fix --force를 실행하면 프레임워크 최신 메이저 버전이 강제 다운그레이드되며 빌드가 깨집니다.- 해결책: npm v8.3+에 내장된
overrides블록을 선언하여 상위 패키지의 릴리즈를 기다리지 않고 취약한 하위 패키지만 핀포인트로 최신 패치 버전으로 강제 치환합니다.- CI/CD 파이프라인: 런타임에 배포되지 않는 개발 도구 노이즈는
npm audit --omit=dev로 분리하여 실제 운영 보안에만 집중합니다.