[Stanford CS146S #6] Depuração Guiada por IA & Perfilamento em Tempo de Execução: eBPF, Rastreamento Dinâmico e LLMs para Mitigação de Incidentes

Bem-vindo à Aula 6 da nossa análise técnica da série CS146S: The Modern Software Developer da Universidade de Stanford.
Na aula anterior, estudamos a orquestração de enxames multiagente para construção de bases de código modulares. Porém, mesmo o software mais rigorosamente testado em laboratório encontra a realidade implacável dos ambientes de produção.
Às 3 da manhã, quando um deadlock obscuro de concorrência congela um cluster distribuído de processamento ou uma consulta sem índice faz a latência disparar para 12 segundos, as abordagens convencionais de depuração fracassam. Análises estáticas não capturam condições dinâmicas de corrida, injeções invasivas de logs alteram a cronologia dos eventos (Efeito Heisenbug), e plataformas de APM afogam os engenheiros de confiabilidade (SREs) em gigabytes de ruído.
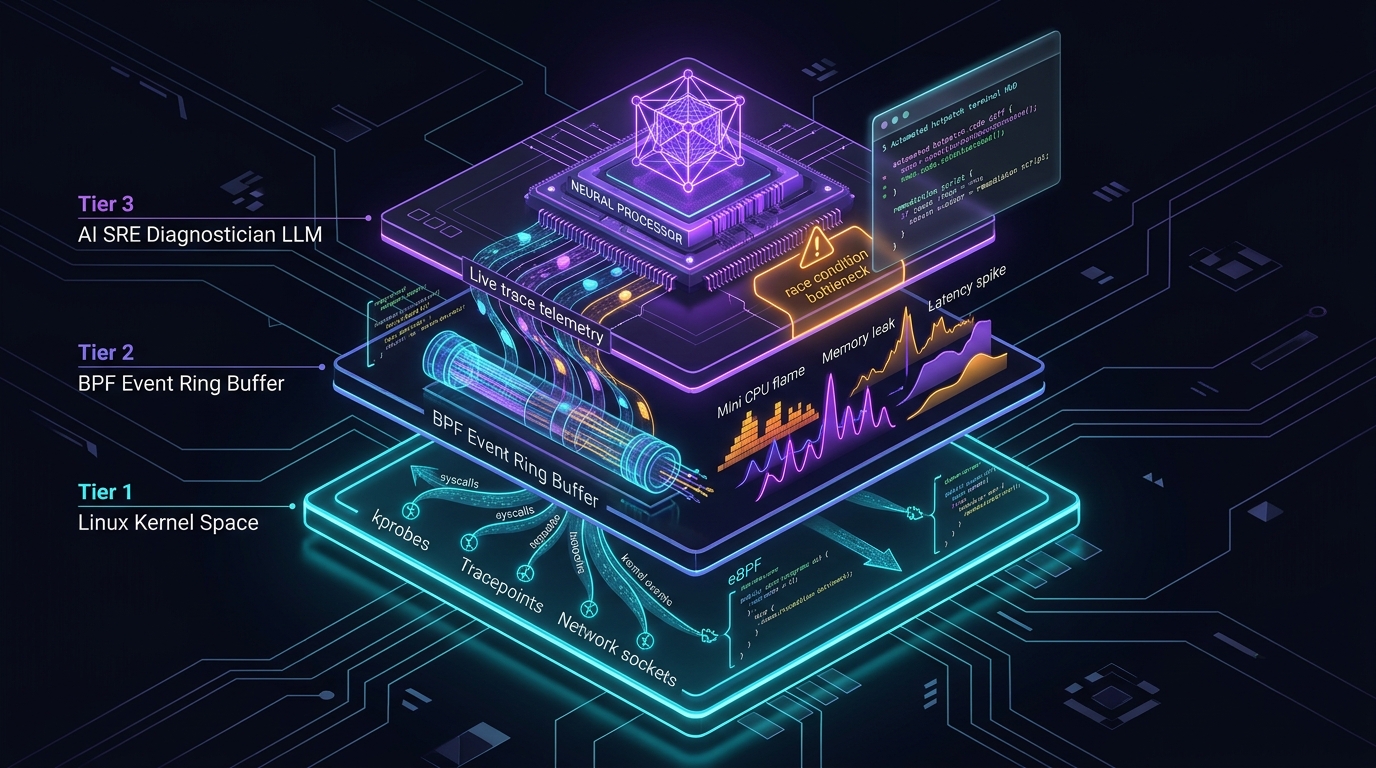
Nesta aula, os professores de Stanford apresentam o estado da arte da resiliência operacional: Depuração Guiada por IA & Perfilamento em Tempo de Execução. Conectando programas eBPF (extended Berkeley Packet Filters) a agentes de diagnóstico SRE baseados em LLMs, engenheiros capturam telemetria de kernel com custo próximo a zero, identificam a causa-raiz em segundos e geram hotpatches verificados de forma autônoma.
1. O Dilema da Depuração Tradicional em Produção
Ao enfrentar interrupções em microserviços de alto rendimento, os engenheiros lidam com três paradoxos:
flowchart TD
    subgraph Traditional_Failure ["Vulnerabilidades da Triagem Tradicional de Incidentes"]
        A1["Logging Invasivo / Hooks de Depuração"] --> A2["Efeito Heisenbug: O timing muda e o bug desaparece sob observação"]

        B1["APM Distribuído & Agregação Massiva de Logs"] --> B2["Cegueira por Logs: Milhões de linhas JSON ocultam a causa real"]
        B2 --> B3["Sobrecarga Cognitiva: Humanos não conseguem correlacionar threads entre pods"]

        C1["Core Dumps Pós-Mortem"] --> C2["Alto Downtime: O serviço precisa cair para capturar o estado da memória"]
    end
2. A Solução: Observabilidade de Kernel via eBPF + Diagnóstico por IA
O eBPF permite executar programas seguros de bytecode diretamente no espaço de kernel do Linux sem recompilar o kernel nem carregar módulos perigosos. Dessa forma, chamadas de sistema (syscalls), sockets de rede e kprobes são monitorados com overhead imperceptível.
sequenceDiagram
    autonumber
    participant K as Kernel Linux (Probes eBPF)
    participant RB as Lockless Ring Buffer
    participant D as Agente AI SRE (Diagnóstico LLM)
    participant GH as GitHub CI / Pipeline de Hotpatch

    K->>RB: Capturar latência de syscalls & contenção de sockets em tempo real
    RB-->>D: Streaming de telemetria (Flamegraphs & picos de latência)
    D->>D: O LLM analisa traces de kernel e correlaciona com o código-fonte
    D-->>D: Causa-raiz diagnosticada: Contenção de Mutex em worker_pool.rs:142
    D->>GH: Sintetizar Pull Request de Hotpatch com patch atômico corretivo
📌 Resumo Executivo para Gestão (3–5 Linhas)
- Limites do Debugging Convencional: Logs invasivos alteram o tempo das condições de corrida (Heisenbugs) e ferramentas de APM inundam equipes com ruído.
- Precisão com eBPF: Rastreamento em nível de kernel intercepta chamadas de sistema com overhead próximo a zero e sem alterar o código da aplicação.
- Diagnóstico Automatizado: Agentes LLM SRE analisam buffers de telemetria e localizam o ponto exato da falha na base de código.
- Resolução em Minutos: Da análise de traces à síntese de um hotpatch validado por testes, o tempo de restauração (MTTR) cai drasticamente.
Referências
- Playlist Oficial do Curso: Stanford CS146S: The Modern Software Development (YouTube Playlist)