Pular para o conteúdo principal

5 publicações com a etiqueta "devops"

Ver todas as etiquetas

[Stanford CS146S #7] Revisão Automatizada de Código em Escala: Linters com AST, Análise de Taint de Segurança e Revisores Autônomos de PR com LLM

· 3 min para ler
Jaybee
AI & Robotics Engineer

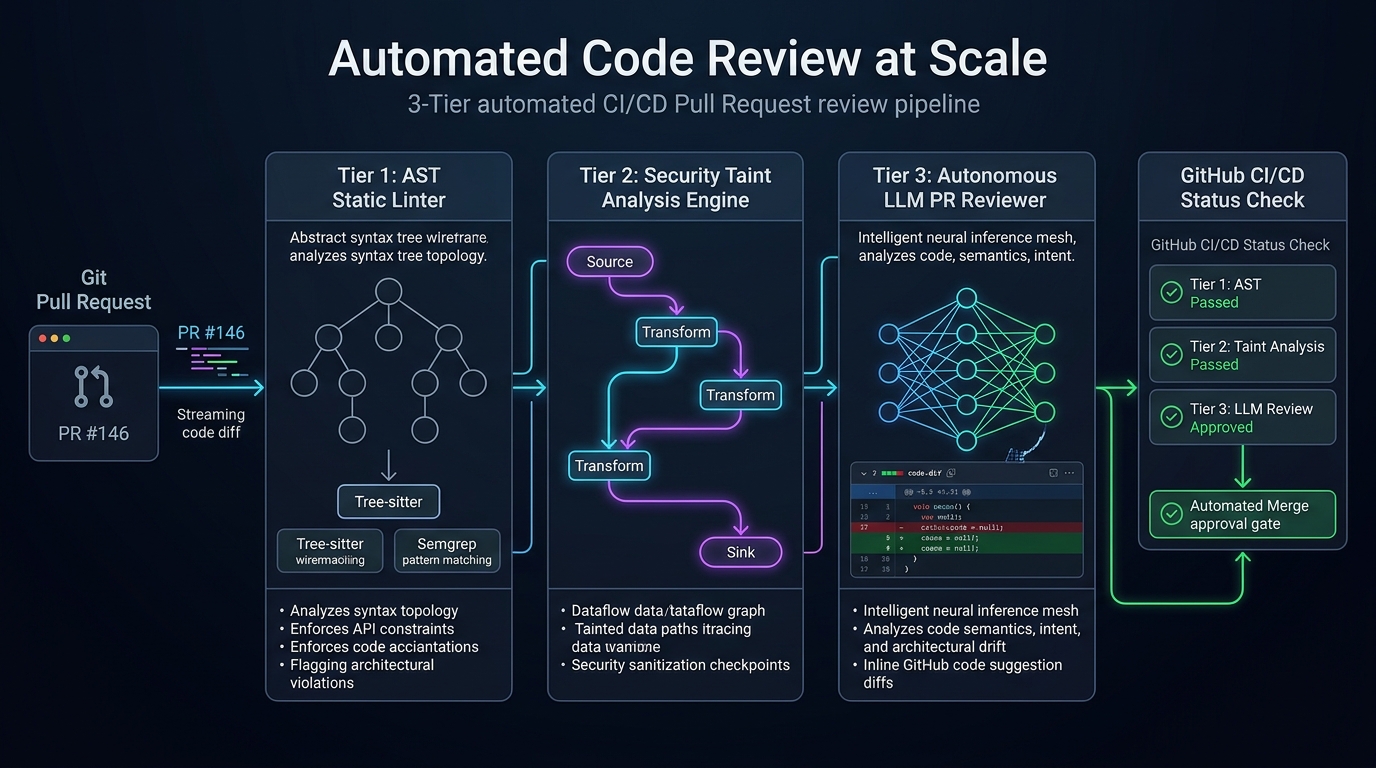
Revisão Automatizada de Código em Escala

Bem-vindo à Aula 7 da nossa análise técnica da série CS146S: The Modern Software Developer da Universidade de Stanford.

Na aula anterior, analisamos a resolução de incidentes em produção com eBPF e agentes de IA. Contudo, qualquer líder técnico sênior sabe: o bug mais barato e seguro é aquele que nunca chega a ser mesclado na branch principal.

Em organizações de tecnologia modernas, a revisão de código em Pull Requests (PR Review) é o guardião central da qualidade, integridade arquitetural e segurança. Porém, à medida que os times crescem, a revisão humana converte-se em um gargalo operacional massivo. Engenheiros seniores perdem de 15 a 20 horas semanais analisando diffs, debatem detalhes cosméticos irrelevantes (Bikeshedding) e, exaustos diante de PRs com mais de mil linhas (Review Fatigue), deixam passar condições de corrida sutis ou injeções SQL.

Nesta aula, os professores de Stanford apresentam a arquitetura de Revisão Automatizada de Código em Escala. Através de uma hierarquia em três níveis composta por Linters com AST (Tree-sitter, Semgrep), Análise Estática de Taint e Revisores Autônomos de PR com LLMs, as equipes eliminam 90% do trabalho mecânico de revisão e bloqueiam vulnerabilidades com determinismo absoluto.
[Monetização Web #2] Aprovação do Google AdSense para Sites Estáticos: Resolução da Armadilha 404 do ads.txt & Integração HeadTags

· 3 min para ler
Jaybee
AI & Robotics Engineer

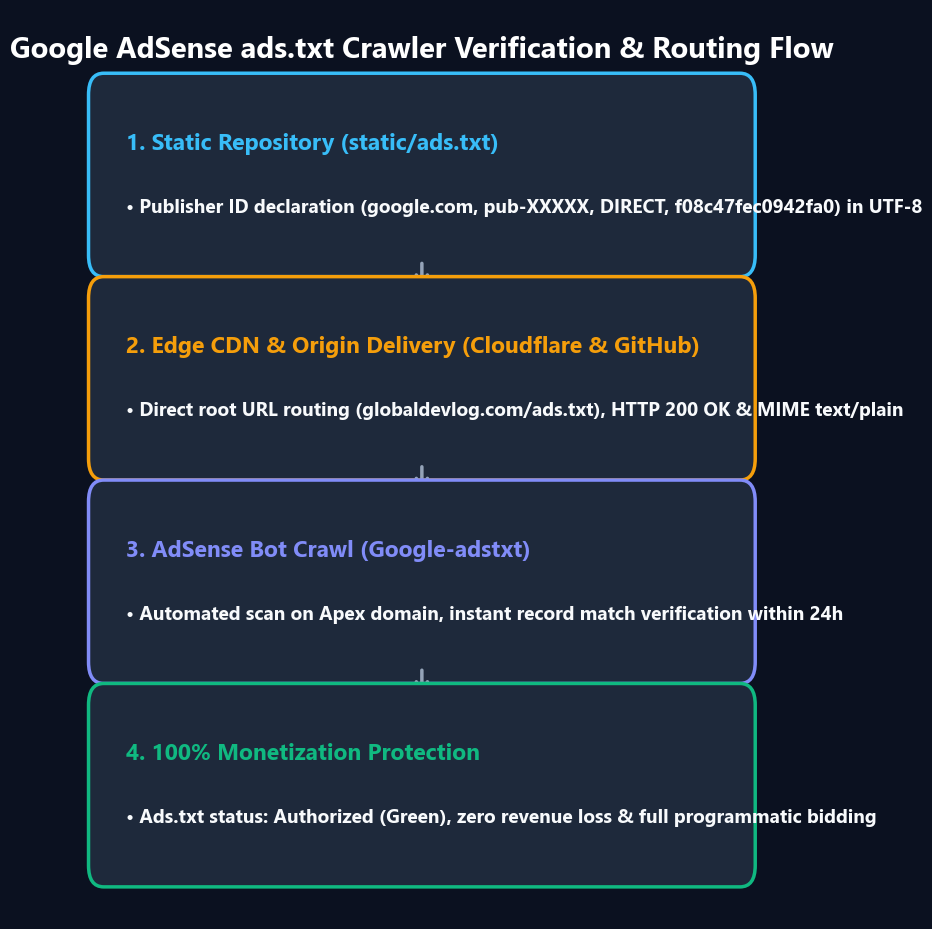
Aprovação do Google AdSense e Pipeline de Crawlers

📌 Resumo dos Pontos Principais (TL;DR)

  • O Problema: Diferente de CMS dinâmicos como WordPress, sites estáticos (Docusaurus, Hugo) no GitHub Pages frequentemente disparam o alerta "Ganhos em risco: arquivo ads.txt ausente", porque crawlers encontram erros 404 causados por hidratação tardia ou regras de firewall (WAF).
  • A Solução: Inserir o script oficial via headTags no docusaurus.config.ts, disponibilizar o arquivo static/ads.txt na raiz da compilação e criar regras de bypass no Cloudflare WAF para o user-agent Googlebot-AdsTxt.
  • O Resultado: Rastreabilidade 100% automatizada por crawlers, zero erros 404 e aprovação rápida no AdSense mantendo pontuação de performance no Lighthouse acima de 95.

Domínio Customizado no GitHub Pages #1: Migração com Zero Downtime Usando Porkbun e Cloudflare DNS (CNAME Flattening & Universal SSL)

· 2 min para ler
Jaybee
AI & Robotics Engineer

Manter um blog no GitHub Pages sob usuario.github.io/projeto é econômico e rápido: basta commitar markdown, dar git push e a página é entregue globalmente.

Porém, ao buscar uma presença profissional e monetização com anúncios, você encontra uma barreira intransponível: o Google AdSense veta totalmente subdomínios gratuitos como *.github.io. Além disso, toda autoridade de domínio construída fica atrelada ao GitHub em vez da sua marca pessoal.

Neste primeiro episódio da nossa série de infraestrutura, demonstramos a migração exata de jbjihwan.github.io/global_blog para https://globaldevlog.com através de uma arquitetura resiliente combinando Porkbun + Cloudflare + GitHub Pages.

Do GitHub Pages ao Domínio Próprio: Guia Completo para Porkbun, Cloudflare DNS, Aprovação no AdSense e SEO Multi-Mecanismos

· 3 min para ler
Jaybee
AI & Robotics Engineer

Hospedar um blog de engenharia no GitHub Pages sob o endereço usuario.github.io/projeto é uma das formas mais práticas de começar. Contudo, quando a sua audiência cresce e você busca monetização profissional, depara-se com um bloqueio rígido: o Google AdSense proíbe expressamente subdomínios gratuitos como *.github.io. Para obter aprovação e construir autoridade duradoura de marca, um domínio próprio apex é obrigatório.

Migrar um site estático para um domínio customizado envolve muito mais do que cadastrar um registro de DNS: requer delegação de nameservers, terminação de certificados SSL na edge, redirecionamentos canônicos, entrega automática de ads.txt e indexação simultânea no Google, Bing e Naver.

Neste guia, documentamos a migração com zero downtime de jbjihwan.github.io/global_blog para https://globaldevlog.com.

[Guia 2026] Resolvendo Vulnerabilidades do npm audit sem Quebrar Builds: A Verdade sobre o npm audit fix --force

· 4 min para ler
Jaybee
AI & Robotics Engineer

Todo desenvolvedor frontend moderno conhece aquela súbita onda de adrenalina: você roda npm audit no repositório do seu blog ou documentação técnica, e o terminal alerta em vermelho brilhante:

45 vulnerabilities (15 moderate, 15 high, 15 critical)
To address all issues (including breaking changes), run:
npm audit fix --force

Termos como Critical, Remote Code Execution (RCE) e Prototype Pollution ativam imediatamente o reflexo de digitar npm audit fix --force para eliminar os avisos vermelhos o mais rápido possível.

No entanto, no universo dos Geradores de Sites Estáticos (Static Site Generators - SSG) como Docusaurus, Next.js (SSG) ou Hugo hospedados em GitHub Pages ou AWS S3, esse comando costuma ser um erro fatal: ele quebra compilações de produção ao forçar atualizações com breaking changes, sem aumentar a segurança real do seu site em um único porcento.