[Stanford CS146S #9] TDD Autônomo & Verificação Formal: Solvers Z3 SMT, Invariantes Baseados em Propriedades e Provas Matemáticas para Código de IA

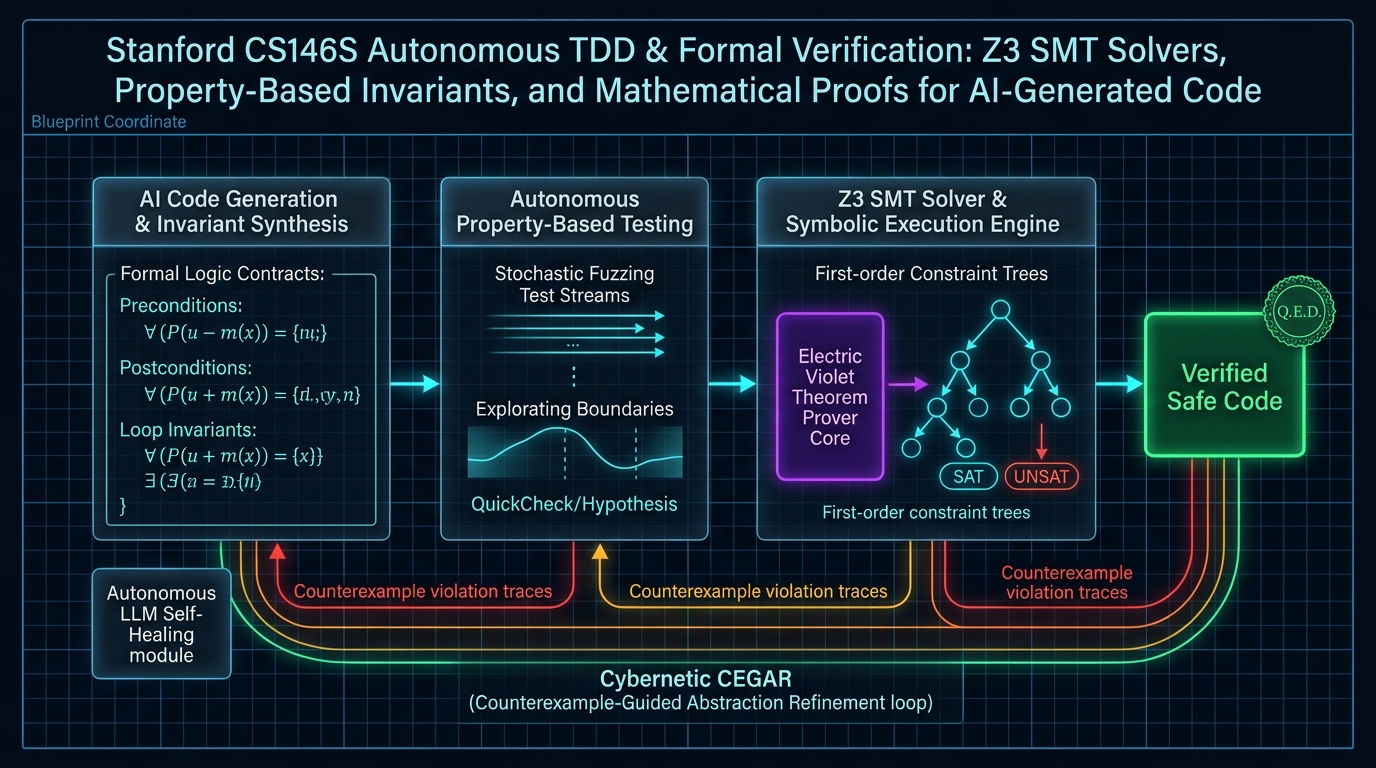
Bem-vindo à nona parte da nossa análise técnica da série CS146S: The Modern Software Developer da Universidade de Stanford.
Nas aulas anteriores, estudamos engenharia de prompt, MCP, enxames multiagente, eBPF e arquiteturas nativas de IA. Na Aula 9, o currículo de Stanford enfrenta o maior dilema da computação contemporânea: Como equipes de engenharia podem confiar em modelos de linguagem probabilísticos e não-determinísticos ao construir códigos de missão crítica para finanças, aeroespacial, criptografia e infraestrutura distribuída?
Como Edsger Dijkstra afirmou há mais de meio século: “Testes de programas podem demonstrar a presença de erros, mas nunca sua ausência!” Nesta aula, pesquisadores de Stanford demonstram a transição indispensável de testes pontuais para o Property-Based Testing (PBT) Autônomo, a Execução Simbólica e a Verificação Formal com o Solver Z3 SMT.