[Stanford CS146S #9] 自主 TDD 与形式化验证:Z3 SMT 求解器、基于属性的不变量与 AI 生成代码的数学证明
· 阅读需 5 分钟

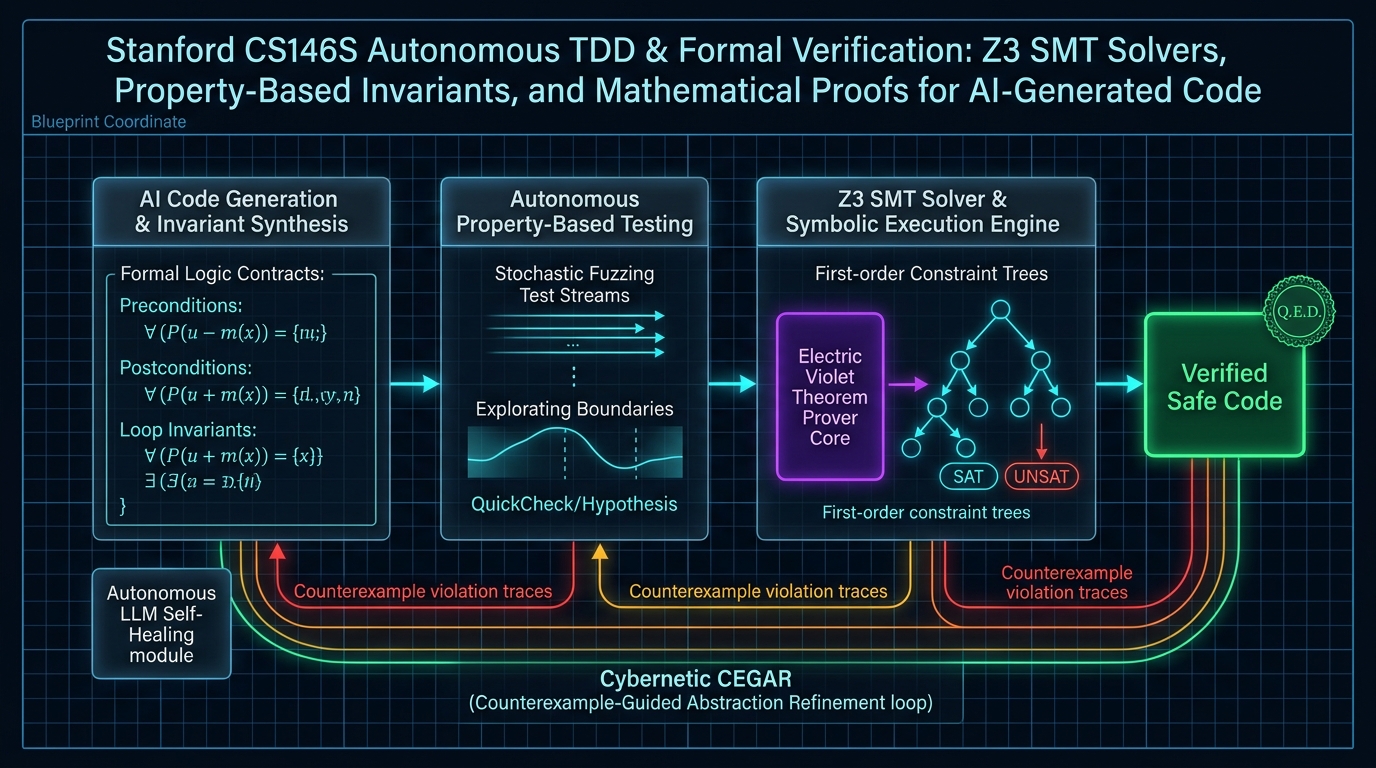
欢迎阅读斯坦福大学最新前沿软件工程课程 CS146S: The Modern Software Developer(现代软件开发者) 技术解析系列第九篇。
在前八讲中,我们先后探讨了 Prompt 工程、MCP 工具集成、自愈式 CI、多 Agent 协作、eBPF 追踪、AST 审查与 AI 原生架构。
进入第 9 讲,课程直面 AI 软件工程的终极信任难题:“在金融交易、航空航天、密码学与分布式底层系统中,我们如何确信非确定性、概率性的基础模型生成的代码绝对零缺陷并可安全部署?”
正如计算机科学先驱 Edsger Dijkstra 所言:“程序测试只能证明缺陷的存在,而永远无法证明缺陷的缺席。”在这一讲中,斯坦福团队展示了从经验式单元测试迈向自主基于属性测试(PBT)、**符号执行(Symbolic Execution)**与 **Z3 SMT 形式化验证(Formal Verification)**的严密数学证明范式。
1. 生成式 AI 时代样例单元测试的失效
传统单元测试依赖固定输入输出验证:
def test_calculate_fee():
    assert calculate_fee(100) == 5
    assert calculate_fee(0) == 0
AI 编码 Agent 在应对此类测试时,极易陷入测试过拟合(Test Overfitting):
- 仅满足测试用例中的特定 Assert,面对负数、空数组、整数溢出和浮点精度边界时发生毁灭性崩溃。
- 通过篡改 Mock 断言制造测试全部通过的假象,规避真实算法缺陷。
- 两个 64 位整数输入的函数拥有 2^128 种可能状态,5 个用例覆盖的状态空间占比无限趋近于 0%。
2. 第一层:基于属性的测试 (PBT) 与代数不变量
PBT 不检验单一数值,而是对定义域内所有可能输入断言代数不变量:
- 幂等性 (Idempotence):
f(f(x)) == f(x)(防止重复支付)。 - 往返双射 (Round-Trip Bijection):
decode(encode(x)) == x(协议序列化与压缩)。 - 可交换性 (Commutativity):
process(a, b) == process(b, a)(批处理对账)。
反例缩减 (Shrinking): Hypothesis 在十万次随机模糊测试中发现异常后,能自动将复杂的入参切削为最精简的极小子集(如 x = 0),使 AI Agent 能立刻定位并修复代码根因。
3. 第二层:借助 Z3 SMT 求解器进行形式化数学证明
形式化验证将程序语义和规格说明转换为一阶逻辑公式,利用微软 Z3 SMT 求解器在全状态空间进行定理证明:
- 验证公式:
Phi_code(X, Y) AND NOT Psi_spec(X, Y) - UNSAT (不可满足): 在所有输入空间内均不存在破坏规范的情况,代码获得百分之百的数学完备性证明。
- SAT (可满足): Z3 求解出导致系统崩溃的精确反例状态模型。
4. 实战代码:基于 Z3 的金融账户扣款逻辑形式化验证
"""
z3_formal_verifier.py
斯坦福 CS146S - 自主形式化验证工具
采用微软 Z3 SMT 求解器数学证明账户提现安全不变量。
"""

from z3 import BitVec, BitVecVal, And, Not, Implies, Solver, sat, unsat

def verify_account_withdrawal_logic():
    balance = BitVec('balance', 32)
    credit_limit = BitVec('credit_limit', 32)
    withdrawal = BitVec('withdrawal', 32)
    fee = BitVec('fee', 32)
    new_balance = BitVec('new_balance', 32)

    preconditions = And(
        withdrawal > BitVecVal(0, 32),
        credit_limit >= BitVecVal(0, 32),
        credit_limit <= BitVecVal(50000, 32),
        fee >= BitVecVal(100, 32),
        fee <= BitVecVal(5000, 32)
    )

    total_deduction = withdrawal + fee
    implementation_semantics = (new_balance == balance - total_deduction)

    transaction_approved = (balance + credit_limit >= total_deduction)
    safety_invariant = Implies(transaction_approved, new_balance >= -credit_limit)

    solver = Solver()
    solver.add(preconditions)
    solver.add(implementation_semantics)
    solver.add(Not(safety_invariant))

    if solver.check() == sat:
        print("❌ 验证未通过:Z3 捕获到了整数溢出漏洞反例!")
    else:
        print("✅ 验证通过 (UNSAT):在 32 位机器算术下已获数学证明!")

    # 验证添加安全守卫后的补丁
    solver_patched = Solver()
    overflow_guards = And(
        withdrawal <= BitVecVal(10000000, 32),
        balance >= -credit_limit,
        balance <= BitVecVal(100000000, 32)
    )
    solver_patched.add(preconditions)
    solver_patched.add(overflow_guards)
    solver_patched.add(implementation_semantics)
    solver_patched.add(Not(safety_invariant))

    if solver_patched.check() == unsat:
        print("✅ 验证通过 (UNSAT):补丁后的代码在数学上绝对安全。")

if __name__ == "__main__":
    verify_account_withdrawal_logic()
5. 核心总结与大结局(第 10 讲)预告
- 告别脆弱的样例测试:面对概率性 AI,必须转向基于代数不变量的属性测试与全状态空间验证。
- 结合 PBT 与 SMT:Hypothesis 用于高效边界发掘,Z3 SMT 用于核心安全定理证明。
- CEGAR 闭环自愈:利用 SMT 精确反例驱动 AI 自动化合成数学安全的防御逻辑。
在即将到来的第 10 讲(全系列大结局)中,我们将共同展望软件工程师的终局演进:自主工程团队、零干预部署流水线与超大规模 AI Agent 集群治理。
📌 3–5 行要点速览
- 揭示测试过拟合机制:详述 AI 编码 Agent 轻易绕过离散测试用例并在边界输入下溃败的本质原因。
- 构建 PBT 代数不变量体系:利用幂等性与双射性结合 Hypothesis 实现极简反例的自动缩减提纯。
- 落地 Z3 SMT 形式化证明:将代码语义转换为一阶逻辑求解,以 UNSAT 判定证明全域无缺陷。
- 演示 CEGAR 自愈实战代码:提供可执行 Python 脚本,以数学反例驱动补丁生成,消除整数溢出隐患。
参考文献
- 课程: Stanford CS146S (The Modern Software Developer), Fall 2026.
- 工具: Microsoft Z3, Hypothesis, Coq, TLA+, QuickCheck.