跳到主要内容

4 篇博文 含有标签「devops」

查看所有标签

[网站收益化 #2] 静态网站 Google AdSense 审核自动化:破解 ads.txt 404 抓取陷阱与 HeadTags 集成实战

· 阅读需 6 分钟
Jihwan Park (jaybee)
AI & Robotics Engineer

Google AdSense 审核与爬虫抓取流水线

📌 核心要点 (TL;DR)

  • 问题 (Problem):与传统动态 CMS (WordPress) 不同,托管在 GitHub Pages 或 Cloudflare Pages 上的 Docusaurus、Next.js 等静态网站生成器 (SSG) 极易遭遇恶名昭彰的 “收益受损风险:缺少 ads.txt 文件” 警报,并因客户端水合延迟或 WAF 误杀导致所有权审核失败。
  • 解决方案 (Solution):利用 Docusaurus 原生的 headTags 配置将验证元标签直接注入静态 HTML,通过 static/ads.txt 实现根目录资产部署,并在 Cloudflare WAF 中为 Googlebot-AdsTxt 抓取爬虫配置放行白名单。
  • 实验结果 (Result):实现爬虫 100% 顺畅访问、/ads.txt 零 404 响应,在确保 Lighthouse 性能与 SEO 得分稳定在 95 分以上的同时,一次性符合 AdSense 审核规范。

[GitHub Pages 独立域名 #1] 告别免费 github.io:使用 Porkbun + Cloudflare 绑定自定义域名 (CNAME 扁平化与免费 SSL)

· 阅读需 7 分钟
Jihwan Park (jaybee)
AI & Robotics Engineer

对于技术开发者而言,利用 GitHub Pages 的免费二级域名(username.github.io/project)搭建博客几乎是零成本的最佳入门选择。只需一次 Git Push,即可通过全球 CDN 免费分发静态页面,完全无需维护底层服务器。

然而,一旦你计划打造具有专业影响力的技术品牌并开启 Google AdSense(谷歌广告联盟)流量变现 时,就会遭遇一道无法逾越的规则红线:Google AdSense 严格禁止针对 *.github.io 等免费二级子域名提交站点审核。此外,搜索引擎积累的域名权重(Domain Authority)也无法沉淀为个人数字资产。要想通过商业化审核并沉淀 SEO 资产,拥有独立的**顶级根域名(Apex Custom Domain,例如 globaldevlog.com)**是必经之路。

作为静态站点工程化系列的第一篇,本文将以我们的技术博客从 jbjihwan.github.io/global_blog 迁移至 https://globaldevlog.com 的实战经历为基础,详细拆解由 Porkbun + Cloudflare + GitHub Pages 构建的高可用三层生产架构与 DNS 深度配置要点。

从 GitHub Pages 到独立顶级域名:Porkbun、Cloudflare DNS、AdSense 审核通过与多引擎 SEO 全方位指南

· 阅读需 8 分钟
Jihwan Park (jaybee)
AI & Robotics Engineer

在 GitHub Pages 的二级子域名(username.github.io/project)下托管技术博客,对于开发者而言是一种极其敏捷的分享途径。然而,随着技术读者群的扩大以及开启商业化变现的需要,你会撞上一堵坚硬的规则高墙:Google AdSense(谷歌广告联盟)严格禁止针对 *.github.io 等免费二级子域名提交站点申请。为了取得 AdSense 官方发布商资格、积累长期的域名权威度(Domain Authority)并获取全球各区域的自然搜索流量,拥有一个专属的**顶级独立根域名(Apex Custom Domain)**是必不可少的基石。

将静态文档或技术博客迁移至独立域名,绝非只是简单修改一条 DNS 解析记录。它涉及域名注册商的权威名称服务器委派、边缘 SSL 终结、规范化重定向、自动化发布商 ads.txt 托管,以及跨越各大搜索引擎站长工具平台特有的 UI 隐蔽陷阱。

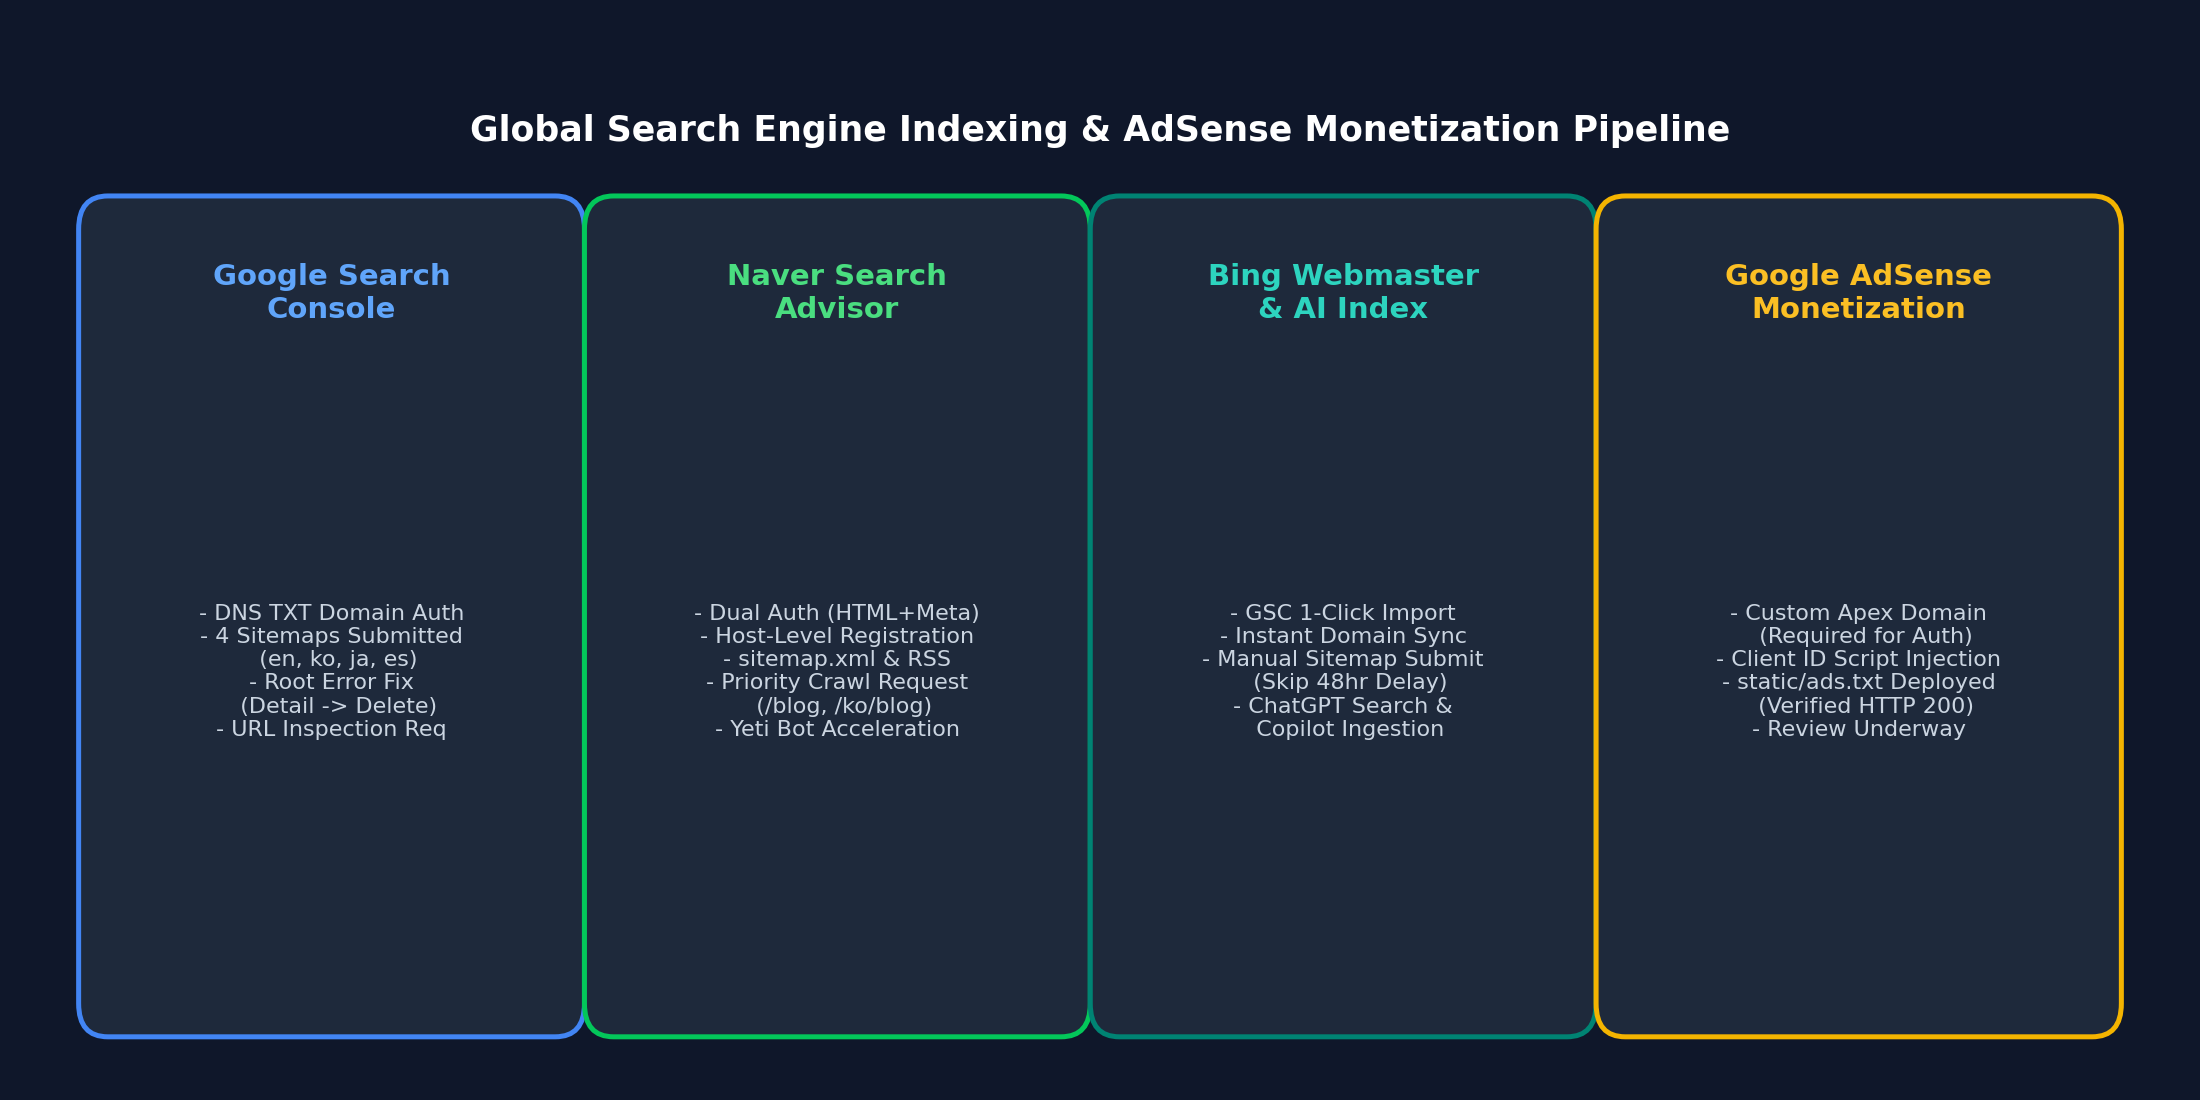
在本指南中,我们将全面复盘从 jbjihwan.github.io/global_blog 零停机迁移至 https://globaldevlog.com 的端到端全过程,涵盖高可用 DNS 架构设计、AdSense 审核合规设置,以及在 Google Search Console、Naver Search Advisor 和 Bing Webmaster Tools 中遇到的真实索引问题的排查方案。

从 45 个 npm 漏洞到零风险:为何不应在静态网站上盲目执行 npm audit fix --force

· 阅读需 7 分钟
Jihwan Park (jaybee)
AI & Robotics Engineer

每一位现代前端开发者都曾体验过肾上腺素飙升的瞬间:当你在一个干净整洁的文档或博客代码库中运行 npm audit 时,终端突然喷涌出一片触目惊心的鲜红警告:

45 vulnerabilities (15 moderate, 15 high, 15 critical)
To address all issues (including breaking changes), run:
npm audit fix --force

看到诸如 Critical (严重)、Remote Code Execution (远程代码执行/RCE) 和 Prototype Pollution (原型链污染) 这样的高危词汇,人类的第一反应往往是毫不犹豫地敲下 npm audit fix --force,试图让这些刺眼的红字立刻消失。

然而,在基于 静态站点生成器 (SSG)(例如部署在 GitHub Pages 或 AWS S3 上的 Docusaurus、Next.js 或 Hugo)的世界里,这样做往往是一个严重的工程误判——它不仅无法真正提升你的安全水位,反而会破坏生产环境的构建流程。

在本文中,我们将深入剖析 静态网站的威胁模型 (Threat Model),揭示打包编译期漏洞与线上服务端漏洞的本质差异,并分享一套经生产检验的 4 层静态安全加固蓝图,保护真正核心的资产:你的机密凭据、访客隐私以及代码库完整性。