[Stanford CS146S #9] 自主 TDD 与形式化验证:Z3 SMT 求解器、基于属性的不变量与 AI 生成代码的数学证明
· 阅读需 5 分钟

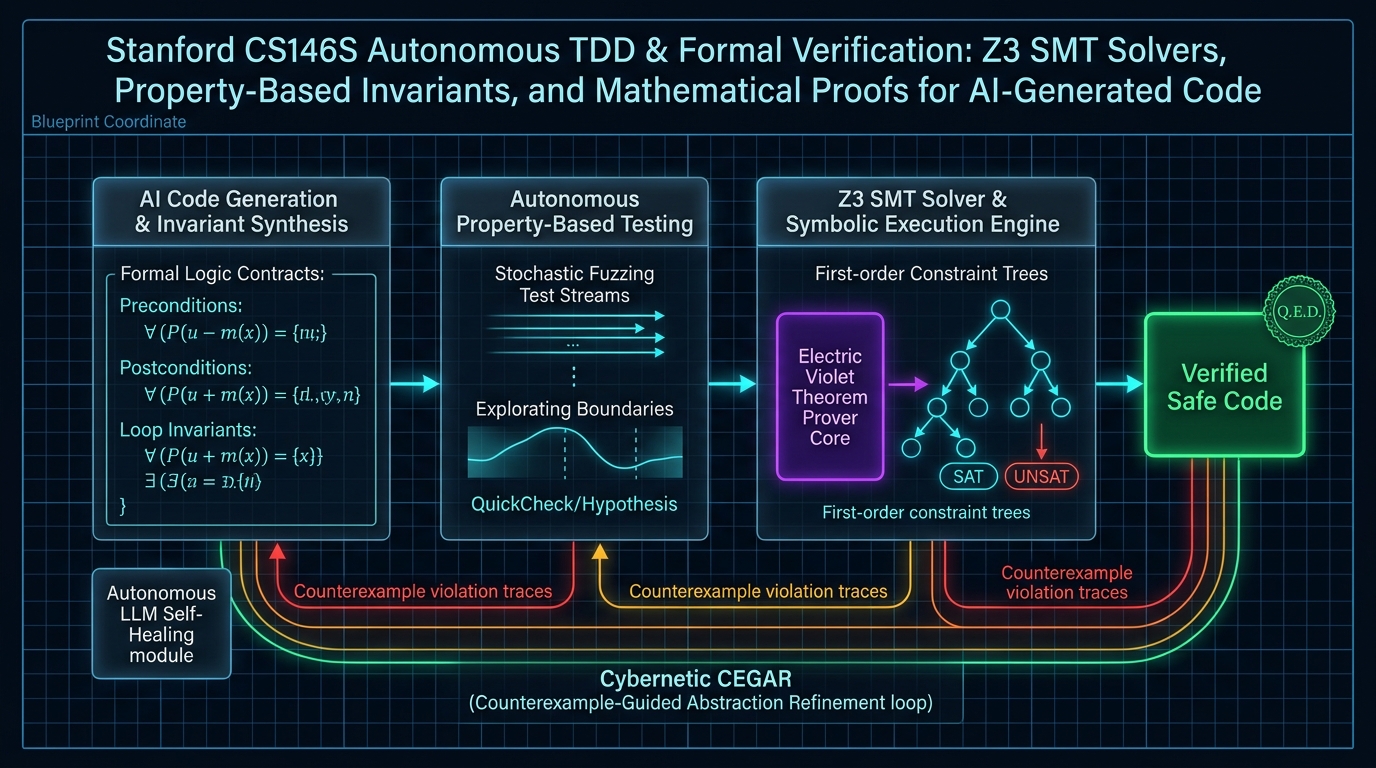
欢迎阅读斯坦福大学最新前沿软件工程课程 CS146S: The Modern Software Developer(现代软件开发者) 技术解析系列第九篇。
在前八讲中,我们先后探讨了 Prompt 工程、MCP 工具集成、自愈式 CI、多 Agent 协作、eBPF 追踪、AST 审查与 AI 原生架构。
进入第 9 讲,课程直面 AI 软件工程的终极信任难题:“在金融交易、航空航天、密码学与分布式底层系统中,我们如何确信非确定性、概率性的基础模型生成的代码绝对零缺陷并可安全部署?”
正如计算机科学先驱 Edsger Dijkstra 所言:“程序测试只能证明缺陷的存在,而永远无法证明缺陷的缺席。”在这一讲中,斯坦福团队展示了从经验式单元测试迈向自主基于属性测试(PBT)、**符号执行(Symbolic Execution)**与 **Z3 SMT 形式化验证(Formal Verification)**的严密数学证明范式。