[Stanford CS146S #9] 自主 TDD 與形式化驗證:Z3 SMT 求解器、基於屬性的不變量與 AI 生成代碼的數學證明
· 閱讀時間約 5 分鐘

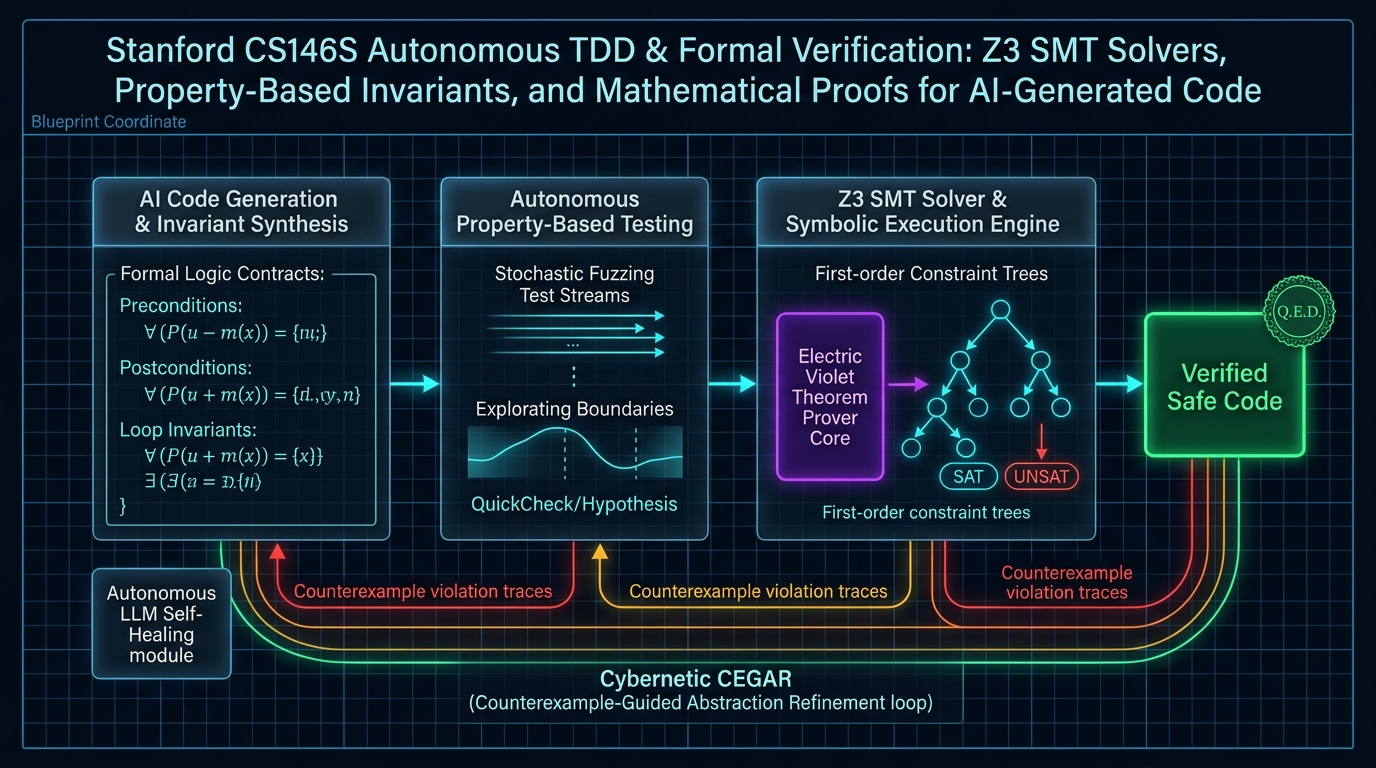
歡迎閱讀史丹佛大學最新前沿軟體工程課程 CS146S: The Modern Software Developer(現代軟體開發者) 技術解析系列第九篇。
在前八講中,我們全面探討了 Prompt 工程、MCP 工具調用、自癒式 CI、多 Agent 協同、eBPF 追蹤、AST 審查與 AI 原生架構。
進入第 9 講,課程直擊 AI 軟體工程的終極信任核心:「在金融交易、航太系統、密碼學與分散式核心架構中,我們如何確信非確定性、機率性的基礎模型生成的代碼絕對零缺陷並可安心部署?」
電腦科學先驅 Edsger Dijkstra 曾言:「程式測試只能證明缺陷的存在,而永遠無法證明缺陷的缺席。」本講中,史丹佛團隊展示了從經驗式單元測試跨越至自主基於屬性測試(PBT)、**符號執行(Symbolic Execution)**與 **Z3 SMT 形式化驗證(Formal Verification)**的嚴謹數學證明體系。